La cybertruffa. Una Pec della Prefettura di Reggio Calabria nelle mani degli hacker che si fingono poliziotti e ingannano Revolut, coinvolti centinanai di clienti
Set 16, 2026 - redazione
2269542495
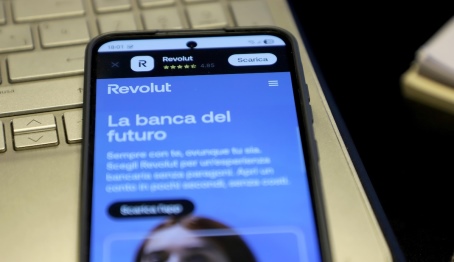
Non hanno forzato la porta d’ingresso. Hanno chiesto gentilmente: ‘sono la polizia, posso entrare?’. E gli è stato aperto. Un gruppo di hacker è riuscito a farsi consegnare dati sensibili (passaporto, carta d’indentità, conti bancari, operazioni con i Bitcoin, ecc.) di alcune centinaia di correntisti (680, stima il Financial Times) della banca inglese Revolut, servendosi di una mail compromessa di una istituzione italiana: la prefettura di Reggio Calabria, a quanto sembra. Oltre alle autorità inglesi, sul caso indaga anche la Polizia postale per accesso abusivo a sistema informatico e frode informatica. La banca fintech minimizza: “I sistemi di Revolut e i fondi dei clienti non sono stati toccati”. Ma il data breach è stato clamoroso per la modalità con cui è stato messo a segno. Sembra infatti che la truffa sia proseguita per circa 5 mesi con richieste spalmate su più periodi prima di essere scoperta. A non insospettire la banca, il fatto che provenissero da una pec istituzionale col dominio interno.it e fossero firmate ‘polizia postale’. E gli istituti finanziari sono tenuti per legge a ottemperare alle richieste ufficiali provenienti dalle forze dell’ordine o dalle agenzie governative; ciò significa che le comunicazioni provenienti da indirizzi appartenenti a domini governativi verificati vengono trattate come richieste legali vincolanti. Le richieste sembravano corredate da una valida autenticazione tecnica del dominio e sono state quindi evase nell’ambito delle ordinarie procedure di adempimento degli obblighi di legge. In realtà, c’erano segnali che avrebbero potuto far drizzare le antenne: le richieste firmate dalla Polizia postale su pec della prefettura di Reggio Calabria, quando la Polizia postale ha una sua pec e poi le richieste, in questi casi, sono corredate dal decreto dell’autorità giudiziaria, cosa che pare mancasse nelle comunicazioni inviate dagli hacker. Revolut ha parlato di una “sofisticata truffa di impersonificazione esterna, nella quale un soggetto terzo non autorizzato ha utilizzato un indirizzo e-mail appartenente a un dominio legittimo di un’agenzia governativa per presentare richieste fraudolente di informazioni. Non appena individuata la frode – ha sottolineato – abbiamo immediatamente bloccato l’indirizzo e informato l’agenzia governativa interessata, nonché le autorità di contrasto, le autorità per la protezione dei dati e le autorità di vigilanza finanziaria. Abbiamo contattato direttamente il numero limitato di persone coinvolte per informarle dell’accaduto e fornire loro assistenza”. Tra le vittime c’è anche imprenditore francese Mark Robert Karpelès, che ha protestato: “Revolut non avrebbe dovuto inviare dati dei clienti in risposta a un’e-mail solo perché proveniva da un’agenzia governativa”. Interviene il Codacons che chiede “alle autorità competenti di attivarsi per accertare le dimensioni del fenomeno, se e quante istituzioni italiane siano state violate dai criminali informatici e quali pec siano state utilizzate per realizzare furti di dati sensibili”.